침투 방식
• E-Mail 첨부파일, Web ActiveX 설치, 감염파일 실행 등
• 발신지가 명확하지 않은 이메일 첨부파일 실행 금지 및 웹사이트 방문 (첨부된 파일 패턴은 zip, exe, scr, cab, pdf 등)
• 위 형식의 파일이 실행되면 랜섬웨어 감염파일을 서버에서 다운로드 받아 실행함
(방화벽 장비 무용지물)
피해 범위
• PC에 연결된 자주 사용되는 파일(Office 확장자, pdf, txt, jpg, psd, wav, mp3, mp4, mpg, avi, wmv, hwp 외 40여가지 확장자)
• Cloud Drive, Local Disk, USB Drive, NetWork Drive
특징
• 파일의 확장자 encrypted로 변경
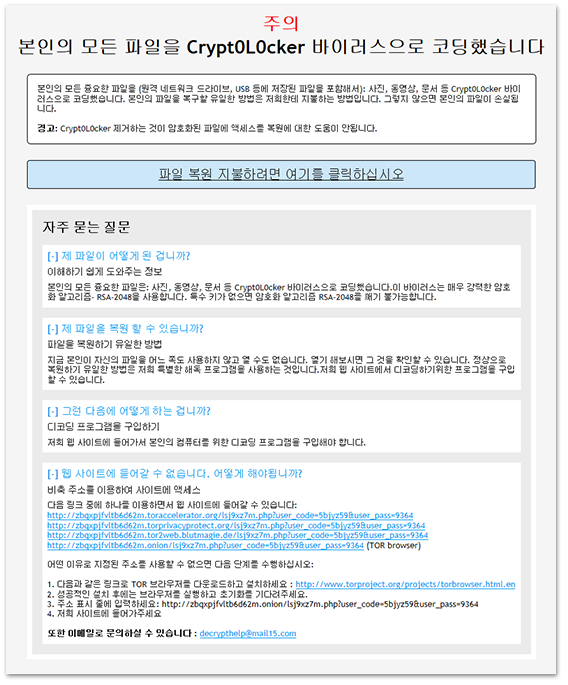
• 파일을 암호화한 폴더내에 2개의 파일을 생성 (DECRYPT_INSTRUCTIONS.* / HOW_TO_RESTORE_FILES.*)
• 시스템 보호 기능의 백업본 삭제 후 동작
연혁
• 2014년 10월 TorrentLocker
• 2015년 4월 Crypt0L0cker 아시아지역을 주타켓으로 공격(시만텍 정보)
• 2015년 4월 클리앙 사건으로 웹사이트 방문만으로 랜섬웨어 감염
복원방법
• 해커에게 비용 지불 복원 가능(권장사항 아님)
* Temp 폴더의 파일을 암호화 하지 않음