랜섬웨어 종류를 알면
막아야 할 길이 보입니다
최근 랜섬웨어는 파일 암호화에 그치지 않습니다. 계정을 훔치고, 자료를 빼내고, 가상화 서버와 백업까지 무너뜨린 뒤 공개 협박을 합니다. 주요 랜섬웨어 100종을 위험도에 따라 나누고, 대표 15종의 공격 방법과 대응책을 정리했습니다.
오늘날 랜섬웨어는 이렇게 공격합니다
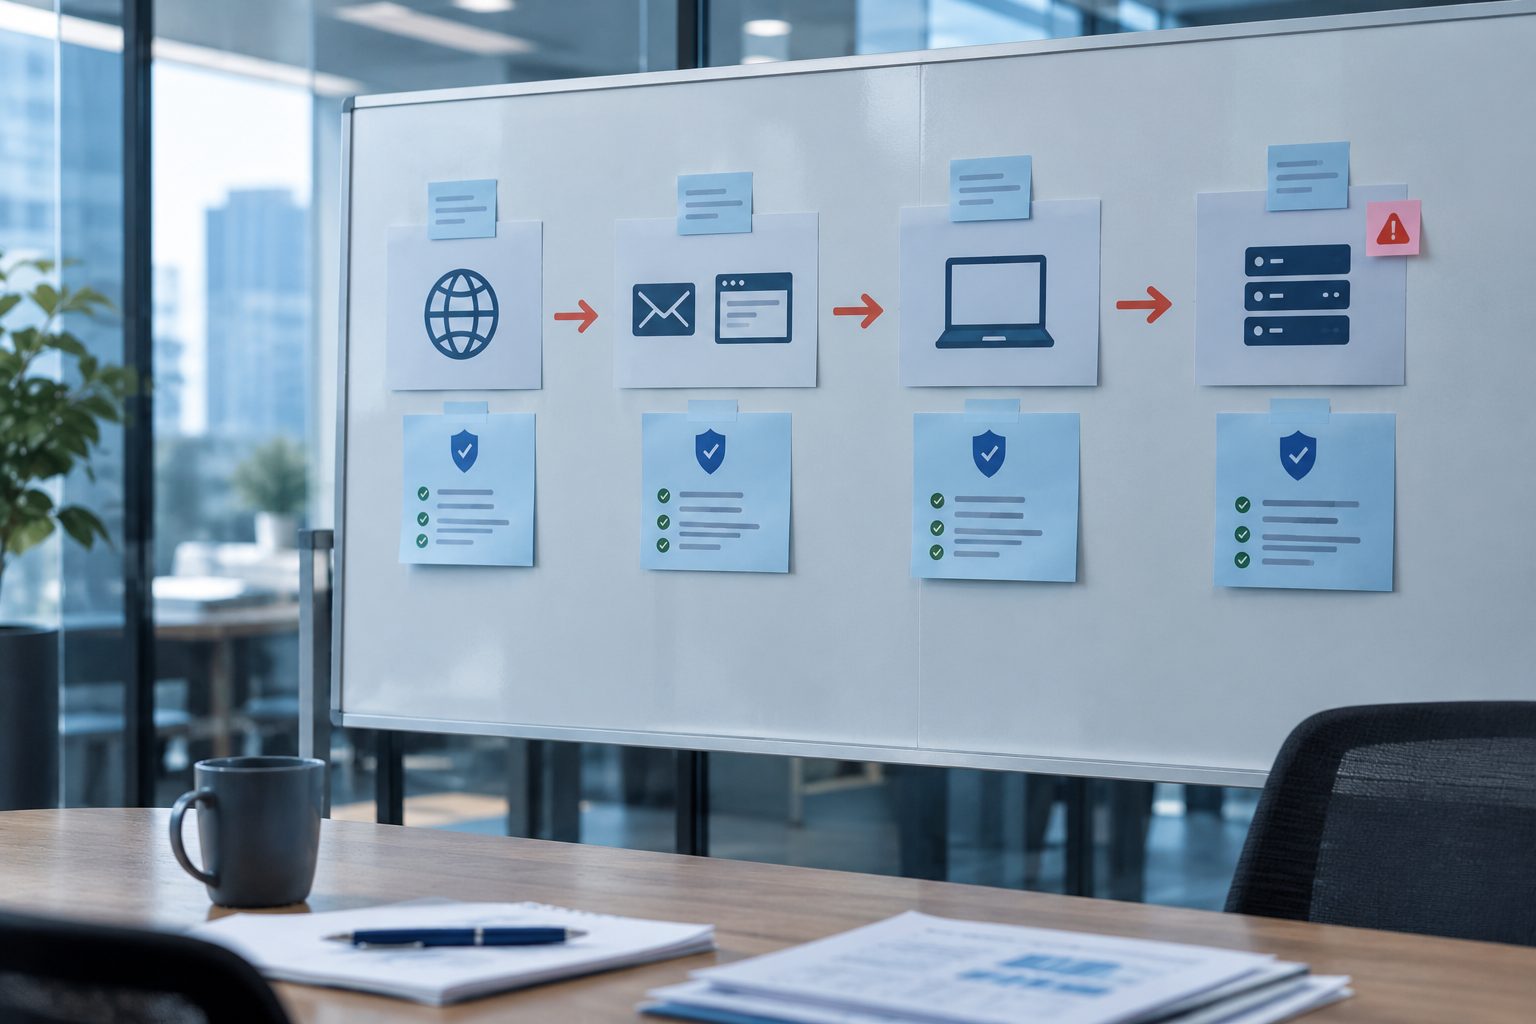
이름은 달라도 공격 흐름은 비슷합니다. 암호화는 마지막 단계일 뿐이고, 그 전에 막을 기회가 여러 번 있습니다.
대표 공격 경로 8가지
경로마다 많이 쓰는 랜섬웨어를 함께 표시했습니다. 파란 이름을 누르면 해당 분석으로 이동합니다.
피싱과 사회공학
관찰 특징첨부파일·링크·ClickFix·지원센터 사칭
우선 통제메일 격리, 스크립트 통제, 사용자 신고, 브라우저 보호
분류와 복호화 표기 안내
‘복호화 도구가 있다’는 말이 ‘모든 파일을 되살릴 수 있다’는 뜻은 아닙니다. 같은 이름이라도 버전·키·플랫폼에 따라 결과가 다릅니다.
위험도 분류
- 최우선·고위험FBI 2025년 상위 10종, 미국 CISA 공식 경보, 2025~2026년 활동·피해 규모 기준
- 관찰·잔존위험신흥 브랜드, 해체 후에도 코드·전술이 이어지는 계열
- 국내주의·복구참조국내 반복 발견, 또는 공개 복호화 도구로 복구 문의가 많은 계열
복호화 상태
- 확인공식 저장소에 공개 도구가 있으나, 지원 범위는 확인 필요
- 조건부특정 버전·키·플랫폼·감염 상태에서만 가능
- 범용 도구 없음공개된 일반 복호화 도구가 확인되지 않음
- 해당 없음암호화보다 자료 갈취가 중심이라 복호화 개념이 맞지 않음
최우선·고위험 집중 분석
FBI 2025년 상위 10종, 미국 CISA 공식 경보, 2025~2026년 활동과 피해 규모를 기준으로 고른 지금 가장 위험한 랜섬웨어입니다. 이 중 5종을 자세히 살펴봅니다.
Akira
아키라FBI 2025년 신고 1위 랜섬웨어입니다. 다중인증(MFA)이 없는 VPN 장비를 집중적으로 노리고, 백업 서버를 무력화한 뒤 가상화 서버까지 한꺼번에 암호화합니다. 미국 CISA는 2025년 11월 경보를 갱신하며 누적 범죄수익을 약 2억 4,400만 달러로 추산했습니다.
공격 방법
- 초기 침투MFA가 없는 VPN 계정, SonicWall SSL-VPN 취약점(CVE-2024-40766), 구매하거나 무차별 대입으로 얻은 VPN 계정
- 확산·백업 무력화Veeam 백업 서버 취약점(CVE-2023-27532, CVE-2024-40711)을 악용하고, 정상 원격 도구와 계정 탈취 도구로 내부를 이동
- 암호화·협박Windows와 가상화 서버를 암호화하고, 2025년부터 Nutanix AHV 가상머신까지 공격. 암호화 전 자료를 빼내 공개 협박
대응 포인트
- VPN·원격접속 전 계정에 MFA 적용
- SonicWall·Veeam 등 외부 노출 장비와 백업 서버 최우선 패치
- 하이퍼바이저 관리망을 업무망과 분리
- 운영망과 분리된 오프라인·불변 백업 유지
근거: CISA 공동경보 AA24-109A(2025.11 갱신)
Qilin
치린 · 구 AgendaFBI 2025년 신고 2위이며, 유럽형사경찰기구(Europol)도 2025년 가장 우세한 랜섬웨어로 평가했습니다. 제휴자에게 몸값의 80~85%를 나눠 주는 조건으로 다른 조직의 제휴자를 흡수하며 빠르게 커졌습니다.
공격 방법
- 초기 침투피싱 메일, 탈취·구매한 계정, 노출된 원격 데스크톱(RDP), 포티넷(Fortinet) 등 보안장비의 미패치 취약점
- 확산·탈취그룹정책을 이용한 대량 배포, 크롬 브라우저에 저장된 계정 정보 수집 사례(2024) 보고
- 암호화·협박Rust로 다시 만든 변종(2024.10)과 ESXi용 리눅스 변종으로 가상화 서버까지 암호화, 유출 사이트에 공개 압박
대응 포인트
- 보안장비(VPN·방화벽) 펌웨어 즉시 패치
- 도메인 관리자·그룹정책 변경 감시
- 브라우저 비밀번호 저장 금지 정책
- 가상화·백업 관리 계정 분리와 MFA
근거: KELA, Europol IOCTA 2026
Play
PlayCrypt2025년 5월까지 약 900곳이 피해를 입은 것으로 FBI가 파악했습니다. 파일의 일부만 건너뛰며 암호화해 속도를 높이고, 공격할 때마다 실행 파일을 새로 만들어 서명 기반 탐지를 피합니다.
공격 방법
- 초기 침투다크웹에서 구매한 정상 계정, FortiOS·Exchange(ProxyNotShell) 취약점, RDP·VPN, 원격관리 도구 SimpleHelp 취약점(CVE-2024-57727, 2025)
- 확산·회피공격마다 다시 컴파일한 파일로 해시가 매번 달라 백신 탐지를 우회
- 암호화·협박파일 일부 구간만 번갈아 암호화. ESXi에서는 가상머신을 강제 종료 후 디스크 파일 암호화. 랜섬노트에 금액 없이 피해자별 이메일로 연락을 유도하고, 전화로 직접 협박
대응 포인트
- 인터넷 노출 장비의 알려진 취약점(KEV) 우선 패치
- 웹메일·VPN·관리자 계정 MFA
- 해시가 아닌 행위 기반(EDR) 탐지
- 원격관리 도구 허용목록 운영
근거: CISA 공동경보 AA23-352A(2025.06 갱신)
DragonForce
드래곤포스유출된 LockBit 3.0과 Conti 소스코드를 바탕으로 만든 랜섬웨어입니다. 2025년 3월부터 제휴자가 자기 브랜드로 쓸 수 있게 해 주는 ‘카르텔’ 방식으로 몸집을 키웠습니다. 말레이시아 핵티비스트 그룹 ‘DragonForce Malaysia’와는 별개 조직입니다.
공격 방법
- 초기 침투정상 계정, 노출된 원격접속, 공개 서비스 취약점, 헬프데스크에 전화로 직원을 사칭하는 사회공학, 관리서비스업체(MSP)의 SimpleHelp 취약점 연쇄 악용
- 보안 무력화취약한 정상 드라이버를 설치해 보안 제품을 끄는 BYOVD 기법, 이벤트 로그와 섀도 복사본 삭제
- 암호화·협박Windows와 ESXi를 암호화하고 탈취 자료로 공개 협박. 제휴자에게 몸값의 80% 배분
대응 포인트
- 헬프데스크의 비밀번호·MFA 재설정 본인 확인 강화
- 취약 드라이버 차단 목록 적용
- MSP·원격관리 도구 접근 통제
- 보안 제품 변조 방지 기능 활성화
근거: Bitsight, 영국 의회 증언 보도
Medusa
메두사2025년 2월까지 의료·교육·제조 등 300곳 넘는 중요기반시설이 피해를 입었다고 미국 정부가 경보했습니다. 이름이 비슷한 MedusaLocker와는 다른 랜섬웨어입니다.
공격 방법
- 초기 침투계정을 훔치는 피싱, ScreenConnect 인증우회(CVE-2024-1709)와 포티넷 EMS(CVE-2023-48788) 등 미패치 취약점
- 확산·탈취AnyDesk·ConnectWise·PDQ Deploy 등 정상 원격관리 도구와 RDP·PsExec로 이동, Mimikatz로 계정 탈취, Rclone으로 자료 반출
- 암호화·협박카운트다운 타이머로 압박하고 1만 달러를 내면 기한을 하루 연장. 다른 공격자가 끼어들어 몸값을 또 요구한 삼중갈취 사례도 보고
대응 포인트
- ScreenConnect·포티넷 등 원격·보안 제품 패치
- 승인되지 않은 원격관리 도구 설치 차단
- 대용량 외부 전송(Rclone 등) 탐지
- 오프라인 백업과 망 세분화
근거: CISA·FBI·MS-ISAC 공동경보 AA25-071A
관찰·잔존위험 집중 분석
신흥 브랜드이거나, 조직은 사라졌지만 코드와 공격 기법이 다른 랜섬웨어로 이어지는 계열입니다. 100선 피해사례와 직접 연결되는 5종을 골랐습니다.
Conti
콘티한때 가장 큰 피해를 낸 랜섬웨어 조직으로, 2022년 내부 대화와 소스코드가 유출된 뒤 해체됐습니다. 그러나 조직원은 다른 랜섬웨어로 흩어졌고, 유출 코드는 Monti·DragonForce 등 새 랜섬웨어의 바탕이 되어 지금도 ‘잔존위험’으로 분류됩니다.
공격 방법
- 초기 침투피싱 메일로 TrickBot·BazarLoader 등 악성코드 설치, 탈취한 RDP 계정, 공개 서비스 취약점
- 확산Cobalt Strike 등 침투 도구로 도메인 관리자 권한을 얻은 뒤 전사에 배포
- 암호화·협박다중 스레드로 빠르게 암호화하고 유출 사이트로 공개 협박
대응 포인트
- 이름보다 공격 기법(TTP) 중심으로 탐지
- 피싱 첨부·매크로 실행 차단
- 도메인 관리자 계정 계층 분리
- Conti 파생 랜섬웨어 침해지표 지속 갱신
근거: CISA 공동경보 AA21-265A
REvil
SodinokibiGandCrab의 뒤를 이은 대형 서비스형 랜섬웨어입니다. IT 관리 소프트웨어를 거쳐 수많은 고객사를 한꺼번에 감염시킨 ‘공급망 공격’의 대표 사례를 남겼습니다. 2022년 러시아 당국이 조직원을 체포하며 와해됐습니다.
공격 방법
- 초기 침투RDP, 피싱, VPN·웹서버 취약점, 그리고 IT 관리 소프트웨어 공급망
- 공급망 확산2021년 Kaseya VSA 취약점으로 관리서비스업체(MSP)와 그 고객사에 동시 배포
- 암호화·협박암호화와 함께 자료 공개 협박, 대형 기업에 고액 몸값 요구
대응 포인트
- 원격관리(RMM) 소프트웨어 업데이트 검증과 테넌트 분리
- MSP 접근 권한 최소화
- 비상 시 관리 도구 일괄 차단 절차
- 복구 전 백업 무결성 검증
근거: Bitdefender, The Record
Ryuk
류크대형 조직만 골라 고액 몸값을 노린 표적형 랜섬웨어의 시초 격입니다. 다른 악성코드가 먼저 깔린 뒤 수동으로 배포되며, 이후 Conti로 이어진 것으로 알려져 있습니다.
공격 방법
- 초기 침투피싱 메일로 Emotet·TrickBot·BazarLoader가 먼저 감염
- 확산탈취한 관리자 권한으로 전사 서버에 수동 배포
- 암호화백업과 섀도 복사본을 지운 뒤 업무 서버를 암호화
대응 포인트
- 초기 악성코드(로더) 감염 단계에서 차단
- 관리자 계정 사용 감시
- 오프라인 백업과 AD 복구 절차
- 병원 등 필수 서비스의 수기 운영 절차
근거: CISA 공동경보 AA20-302A
Brain Cipher
브레인 사이퍼유출된 LockBit 3.0 제작 도구로 만든 신흥 랜섬웨어입니다. 등장 직후 인도네시아 국가데이터센터를 공격해 200개 넘는 정부기관의 온라인 서비스를 멈추게 했습니다. 유출 제작 도구 하나로 누구나 랜섬웨어를 만들 수 있다는 위험을 보여 줍니다.
공격 방법
- 초기 침투공식 확인되지 않음
- 암호화LockBit 3.0 빌더 기반으로 파일과 파일 이름까지 암호화
- 협박인도네시아에 800만 달러(모네로) 요구. 이후 공격조직이 키를 무료로 넘겼고, 정부는 복구를 시작했다고 발표(2024.7)
대응 포인트
- 국가·공공 클라우드의 다중지역 백업과 복구훈련
- LockBit 계열 행위 기반 탐지
- 가상화 관리면 보호
- 백업 미비 여부 정기 점검
근거: BleepingComputer, Jakarta Post
Termite
터마이트2021년 소스코드가 유출된 Babuk을 고쳐 만든 것으로 알려진 신흥 랜섬웨어입니다. 공급망 소프트웨어 기업 Blue Yonder를 공격해 그 고객사인 유통·물류 기업들까지 영향을 받았습니다.
공격 방법
- 초기 침투피싱, 취약점, 탈취 계정 등이 추정되지만 공식 확인되지 않음
- 탈취Blue Yonder에서 680GB의 자료를 빼냈다고 주장
- 암호화·협박Babuk 계열 암호화기로 암호화하고 다크웹 유출 사이트로 공개 압박
대응 포인트
- 공급망 SaaS 의존도 파악과 수동 운영 절차
- Babuk 파생 랜섬웨어 행위 탐지
- 외부 파일전송 제품 긴급 패치
- 유출 대응·고객 통지 절차
근거: SOCRadar, Cyble
국내주의·복구참조 집중 분석
국내에서 반복적으로 발견되거나, 공개 복호화 도구가 있어 복구 문의가 많은 계열입니다. 국내 관련성과 복구 참고가치가 큰 5종을 골랐습니다.
Magniber
매그니베르처음부터 한국 사용자만 노린 것으로 알려진 ‘국내 맞춤형’ 랜섬웨어입니다. 유포 방식을 계속 바꾸며 지금까지 국내 개인과 중소기업에서 반복적으로 발견됩니다.
공격 방법
- 초기 유포악성 광고와 인터넷 익스플로러 취약점(CVE-2016-0189) → 가짜 윈도우 업데이트 파일 → 엣지·크롬에서 받는 .msi 설치 파일로 변화
- 위장 사이트주소를 잘못 입력한 사용자를 노린 오타 도메인(타이포스쿼팅)과 검색 결과 노출 사이트
- 암호화파일을 암호화하고 복구 대가로 비트코인 요구. 늦을수록 금액이 오름
대응 포인트
- 업데이트는 윈도우 설정·공식 사이트에서만
- 출처 불명 .msi·스크립트 파일 실행 차단
- 브라우저·운영체제 최신 유지
- 외장 저장장치 분리 백업
근거: 안랩 ASEC, 보안뉴스
GandCrab
갠드크랩한국어로 쓴 그럴듯한 메일로 국내 기업을 대거 감염시킨 랜섬웨어입니다. 1년 반 동안 버전을 수없이 바꾸다 2019년 6월 운영 종료를 선언했고, 이후 REvil이 그 자리를 이었습니다.
공격 방법
- 초기 유포입사지원서·이력서, 법원 소환장, 저작권 침해 안내 등을 사칭한 한국어 메일 첨부파일
- 실행압축파일 안의 실행 파일이나 문서 매크로를 열면 감염
- 암호화짧은 주기로 버전을 바꾸며 백신과 복구 도구를 회피
대응 포인트
- 채용·법무 담당자 대상 첨부파일 격리 열람
- 확장자 표시와 압축파일 내 실행 파일 차단
- 문서 매크로 기본 차단
- 감염 시 정확한 버전 확인 후 도구 적용
근거: 바이라인네트워크, 보안뉴스, Bitdefender
Hive
하이브병원 등 기반시설을 많이 노린 서비스형 랜섬웨어입니다. 한국인터넷진흥원(KISA)이 2022년 6월 세계 최초로 버전 1~4를 모두 복구하는 통합 도구를 배포했고, 2023년 1월 FBI 등이 서버를 장악해 폐쇄했습니다.
공격 방법
- 초기 침투원격 데스크톱(RDP)·VPN, 피싱, Exchange 서버 취약점
- 확산탈취한 관리자 권한으로 내부 서버에 배포
- 암호화·협박확장자를 .hive 또는 무작위 문자로 바꾸고 유출 사이트로 공개 협박
대응 포인트
- 감염 파일과 같은 원본 파일을 최대한 많이 확보(복구 확률 상승)
- 복구는 반드시 복제본에서 시험
- KISA 도구는 암호이용활성화 누리집(seed.kisa.or.kr)에서만
- 복구 후 RDP 노출 제거
근거: KISA(바이라인네트워크), FBI·미 법무부
STOP / Djvu
스톱 · 디제이뷰개인 사용자 피해가 가장 많은 랜섬웨어 계열로, 수백 개의 확장자 변종이 있습니다. 감염과 함께 계정 정보를 훔치는 악성코드가 깔리는 경우가 많아, 파일 복구만으로 끝나지 않습니다.
공격 방법
- 초기 유포불법 복제 프로그램, 크랙·키젠, 무료 프로그램으로 위장한 설치 파일
- 추가 감염정보 탈취 악성코드를 함께 설치해 브라우저 계정·암호화폐 지갑 탈취
- 암호화무작위 4글자 확장자를 붙이고 72시간 안에 내면 반값이라며 몸값 요구
대응 포인트
- 불법 소프트웨어 사용 금지
- 감염 시 모든 계정 비밀번호 변경
- Emsisoft 도구로 오프라인 키 여부 확인
- 가짜 ‘STOP 복호화기’(Zorab 등) 주의
근거: Emsisoft
WannaCry
워너크라이사람이 클릭하지 않아도 네트워크로 스스로 퍼진 웜형 랜섬웨어입니다. 하루 만에 150여 개국 20만 대 이상을 감염시켰고, 미국·영국 정부는 북한을 배후로 지목했습니다. 패치하지 않은 구형 윈도우가 지금도 남아 있어 복구참조로 분류됩니다.
공격 방법
- 확산 경로윈도우 파일공유(SMBv1) 취약점(MS17-010, ‘이터널블루’)으로 인터넷과 내부망에서 자동 전파
- 암호화감염 즉시 파일을 암호화하고 비트코인 요구
- 중단연구자가 ‘킬스위치’ 도메인을 등록해 확산이 멈춤
대응 포인트
- MS17-010 패치와 SMBv1 비활성화
- 445 포트 외부 차단
- 지원 종료 윈도우 교체 또는 격리
- 의료기기 등 레거시 장비 망 분리
근거: TechTarget, Avast
나머지 85종 한눈에 보기
집중 분석한 15종을 제외한 85종의 특징과 복호화 상태입니다. 랜섬노트나 파일 확장자에 적힌 이름으로 검색해 보세요. 이름만으로 단정하지 말고, 반드시 전문가와 함께 확인하십시오.
최우선·고위험 20종
| No. | 랜섬웨어 | 플랫폼 | 특징·초기 침투 | 복호화 | 우선 대응 |
|---|---|---|---|---|---|
| 3 | INC / Lynx / Sinobi최우선 | Windows/Linux | 브랜드·코드 계보 연계, 이중갈취 | 범용 도구 없음 | 노출 서비스·권한·EDR 점검 |
| 4 | BianLian최우선 | Windows | 암호화에서 데이터 갈취 중심으로 전환 | 조건부조건부: 초기 암호화 변종 Avast | 유출 차단·RDP 제한·스크립트 통제 |
| 6 | RansomHub최우선 | Windows/Linux/ESXi | RaaS, 다중 플랫폼, 이중갈취 | 범용 도구 없음 | 계정 초기화·EDR·불변백업 |
| 7 | LockBit 별도 프로필 글최우선 | Windows/Linux/ESXi | 대형 RaaS, 고속 암호화·제휴자 | 조건부조건부: 수사기관 확보키 기반 | SMB·관리자·백업망 분리 |
| 9 | SafePay최우선 | Windows | 2025~2026 고활동, 이중갈취 | 범용 도구 없음 | VPN·RDP·EDR·불변백업 |
| 11 | Black Basta고위험 | Windows/Linux/ESXi | RaaS, 피싱·QakBot 계열 초기접근 | 조건부조건부: 2022~2023 일부 SRLabs | 피싱·원격도구·AD 방어 |
| 12 | Cl0p고위험 | Windows/파일전송제품 | 제로데이·대량탈취 중심 | 조건부조건부: 초기 변종만 | 파일전송 제품 긴급패치 |
| 13 | ALPHV / BlackCat고위험 | Windows/Linux/ESXi | Rust 기반, RaaS, 이중·삼중갈취 | 범용 도구 없음공개 범용 도구 없음; 피해자별 키 사례 | 가상화·AD·백업망 보호 |
| 14 | BlackSuit / Royal고위험 | Windows/Linux | Royal 후속 브랜드, 중요기반시설 표적 | 범용 도구 없음 | 계정·방화벽·백업 복구훈련 |
| 15 | Rhysida고위험 | Windows/Linux | 교육·의료·정부 표적 | 조건부조건부: Avast 공개 도구 | 원본 보존 후 복제본 시험 |
| 16 | Fog고위험 | Windows/가상화 | 교육·가상화 환경 공격 | 범용 도구 없음 | 가상화 관리면·백업 분리 |
| 17 | Interlock고위험 | Windows/Linux | 드라이브바이·ClickFix형 초기접근 | 범용 도구 없음 | 브라우저·스크립트·EDR 통제 |
| 18 | Ghost / Cring고위험 | Windows | 노후 인터넷 장비·취약점 악용 | 범용 도구 없음 | KEV 우선 패치·노출 제거 |
| 19 | Cactus고위험 | Windows/ESXi | VPN 취약점, 암호화기 자체 보호 | 범용 도구 없음 | VPN 패치·EDR 변조 차단 |
| 20 | MedusaLocker고위험 | Windows | RDP·피싱, RaaS 계열 | 조건부조건부: 변종별 확인 필요 | RDP 차단·MFA·오프라인 백업 |
| 21 | Phobos / 8Base고위험 | Windows | RDP 중심, 중소조직 표적 | 확인확인: 일본 경찰 Phobos 도구 | RDP 폐쇄·침해키 교체 |
| 22 | Hunters International고위험 | Windows/Linux/ESXi | Hive 계보 의혹, 갈취 중심 | 범용 도구 없음 | 유출 탐지·가상화 보호 |
| 23 | KillSec고위험 | 다중 플랫폼 | RaaS·웹침해·데이터 공개 | 범용 도구 없음 | 웹·계정·API 보안 강화 |
| 24 | Gunra고위험 | Windows/Linux/ESXi | 2025 등장, 2026 RaaS 확대 | 범용 도구 없음 | 세분화·계정·백업 보호 |
| 25 | Everest고위험 | Windows | 데이터 탈취·접근권 판매 병행 | 범용 도구 없음 | DLP·유출탐지·계정 폐기 |
관찰·잔존위험 20종
| No. | 랜섬웨어 | 플랫폼 | 특징·초기 침투 | 복호화 | 우선 대응 |
|---|---|---|---|---|---|
| 26 | Monti관찰 | Windows/Linux/ESXi | Conti 계열 코드 재사용 | 범용 도구 없음 | 가상화·SMB·백업 통제 |
| 27 | Meow관찰 | Windows | 유출·파괴 또는 암호화 혼재 | 범용 도구 없음 | 외부노출·관리자 계정 점검 |
| 28 | RansomHouse관찰 | 다중 플랫폼 | 암호화보다 데이터 갈취 강조 | 해당 없음해당 없음/범용 도구 없음 | 유출 차단·법무 대응 |
| 29 | Stormous관찰 | 다중 플랫폼 | 해커티비즘 표방·갈취 | 범용 도구 없음 | 웹·계정·유출 모니터링 |
| 30 | DarkVault관찰 | Windows | 이중갈취형 신흥 브랜드 | 범용 도구 없음 | 백업·EDR·침해헌팅 |
| 31 | Arcus Media관찰 | Windows | 신흥 RaaS·데이터 공개 | 범용 도구 없음 | 계정·원격접속·백업 통제 |
| 32 | FunkSec관찰 | Windows | AI 활용 주장 신흥 RaaS | 범용 도구 없음 | 초기접근·스크립트 통제 |
| 33 | Sarcoma관찰 | Windows | 신흥 이중갈취 브랜드 | 범용 도구 없음 | 노출면·권한·백업 점검 |
| 34 | Bashe관찰 | Windows/Linux | LockBit 계열 주장, 다중산업 표적 | 범용 도구 없음 | IOC보다 행위 기반 탐지 |
| 36 | Cicada3301관찰 | Windows/Linux/ESXi | BlackCat 유사 Rust 생태계 | 범용 도구 없음 | ESXi·AD·백업 격리 |
| 38 | Helldown관찰 | Windows/Linux | 네트워크 장비 취약점 악용 보고 | 범용 도구 없음 | 경계장비 패치·로그 보존 |
| 39 | VanHelsing관찰 | Windows/Linux/ESXi | 신흥 RaaS, 다중 플랫폼 | 범용 도구 없음 | 다중 플랫폼 복구계획 |
| 40 | Embargo관찰 | Windows | Rust 기반, 데이터 유출·암호화 | 범용 도구 없음 | EDR·권한·백업 검증 |
| 41 | Agenda관찰 | Windows/Linux/ESXi | Go 기반 RaaS, Qilin 계보 명칭 혼용 | 범용 도구 없음 | 가상화·계정·세분화 |
| 42 | Nokoyawa관찰 | Windows | 취약점·Cobalt Strike 활용 사례 | 조건부조건부: 일부 2022 변종 | 패치·침투도구 행위 탐지 |
| 43 | Cuba관찰 | Windows | 기업·기반시설 표적, 이중갈취 | 범용 도구 없음 | 취약점·AD·백업 보호 |
| 44 | Vice Society관찰 | Windows | 교육·의료 표적, 타 랜섬웨어 활용 | 범용 도구 없음 | 계정·교육망·백업 분리 |
| 79 | Ragnar Locker잔존위험 | Windows/ESXi | 기업·기반시설 표적 별도 계열 | 범용 도구 없음 | 79번 Ragnarok과 혼동 금지 |
| 80 | Zeppelin잔존위험 | Windows | Buran 계열, 표적형 배포 | 범용 도구 없음 | 침해키 교체·백업 복구 |
| 83 | SamSam잔존위험 | Windows | 취약 서버·RDP 표적 수동 공격 | 범용 도구 없음 | 서버 패치·RDP 제한 |
국내주의·복구참조 45종
| No. | 랜섬웨어 | 플랫폼 | 특징·초기 침투 | 복호화 | 우선 대응 |
|---|---|---|---|---|---|
| 47 | Maze / Sekhmet / Egregor복구참조 | Windows | 이중갈취 확산의 대표 계보 | 확인확인: Kaspersky/Emsisoft | 정확한 변종 식별 후 적용 |
| 49 | DarkSide복구참조 | Windows/Linux | Colonial Pipeline 사건 계열 | 확인확인: Bitdefender 일부 변종 | 키·버전 조건 확인 |
| 50 | Babuk복구참조 | Windows/ESXi | 소스 유출 후 파생 다수 | 확인확인: Avast 일부 변종 | 파생종 오인 주의 |
| 55 | Avaddon복구참조 | Windows | RaaS, 운영 종료 후 키 공개 | 확인확인: Bitdefender/Emsisoft | 원본 보존 후 도구 적용 |
| 56 | TeslaCrypt복구참조 | Windows | 게임·개인파일 표적 과거 변종 | 확인확인: 다수 공식 도구 | v1~v4 버전 구분 |
| 57 | CryptoLocker복구참조 | Windows | 초기 대형 공개키 랜섬웨어 | 조건부조건부: 과거 확보키 기반 | 동명 모방종과 구분 |
| 58 | CoinVault / BitCryptor복구참조 | Windows | 수사기관 키 확보 사례 | 확인확인: Kaspersky | 정확한 샘플 판별 |
| 59 | CryptXXX복구참조 | Windows | 익스플로잇킷 유포, 다수 버전 | 확인확인: Kaspersky/Trend Micro | v1~v5 지원범위 확인 |
| 60 | CrySIS / Dharma복구참조 | Windows | RDP 중심 장기 변종군 | 조건부조건부: Kaspersky/Trend Micro | 키·변종에 따라 제한 |
| 61 | Shade / Troldesh복구참조 | Windows | 광범위 확장자 사용 | 확인확인: Kaspersky | 지원 확장자 확인 |
| 62 | Nemty복구참조 | Windows | RaaS 계열 | 확인확인: Tesorion | 도구 버전 확인 |
| 63 | Muhstik복구참조 | Linux/NAS | NAS·서버 표적 | 확인확인: Emsisoft | NAS 이미지 보존 |
| 64 | MegaCortex복구참조 | Windows | 수동 침투·기업 표적 | 확인확인: Bitdefender | 감염 재발 차단 후 복구 |
| 65 | MegaLocker / NamPoHyu복구참조 | NAS/서버 | 노출 NAS 데이터 암호화 | 확인확인: Emsisoft | NAS 계정·펌웨어 교체 |
| 66 | Lorenz복구참조 | Windows | 기업 표적 이중갈취 | 확인확인: Tesorion | 지원 변종 여부 확인 |
| 67 | TargetCompany복구참조 | Windows | 다수 확장자·변종 | 확인확인: Avast | 확장자와 노트 대조 |
| 68 | Chaos복구참조 | Windows | 빌더 기반 파생 다수, 파괴형 가능 | 조건부조건부: Truesec | 복구 불가 파괴형 구분 |
| 69 | HiddenTear복구참조 | Windows | 오픈소스 기반 파생종 다수 | 조건부조건부: Avast 등 | 파생종별 키 방식 확인 |
| 70 | Jigsaw복구참조 | Windows | 시간 경과 파일 삭제형 | 확인확인: Trend Micro 등 | 프로세스 중지·삭제 방지 우선 |
| 71 | Xorist복구참조 | Windows | 빌더 기반 장기 변종군 | 확인확인: Trend Micro/Emsisoft | 변종 식별 후 적용 |
| 72 | Paradise복구참조 | Windows | RDP·기업 표적 변종 | 확인확인: Emsisoft | 키·확장자 일치 확인 |
| 73 | Nemucod복구참조 | Windows | 스크립트 다운로더 연계 | 확인확인: Trend Micro/Emsisoft | 악성 스크립트 제거 우선 |
| 74 | NemucodAES복구참조 | Windows | AES 사용 변종 | 확인확인: Emsisoft | 샘플·노트 보존 |
| 75 | SynAck복구참조 | Windows | 프로세스 호핑·기업 표적 | 확인확인: Emsisoft | 재감염 차단 후 실행 |
| 76 | ThunderX복구참조 | Windows | RaaS 계열 | 확인확인: Tesorion | 지원 세대 확인 |
| 77 | Ouroboros복구참조 | Windows | 다수 변종과 확장자 | 확인확인: Bitdefender | 변종·확장자 확인 |
| 78 | Ragnarok복구참조 | Windows | 기업 표적, 운영 종료 키 공개 사례 | 조건부조건부: 공개키 기반 | 진짜 Ragnar Locker와 구분 |
| 81 | DoppelPaymer복구참조 | Windows | BitPaymer 계보·이중갈취 | 조건부조건부: Emsisoft 일부 | 샘플별 지원 확인 |
| 84 | Matrix복구참조 | Windows | RDP 중심 변종 | 조건부조건부: Emsisoft 일부 | 확장자·노트로 식별 |
| 85 | Globe / GlobeImposter복구참조 | Windows | 모방·파생 변종 다수 | 확인확인: Emsisoft 등 | Globe와 모방종 구분 |
| 86 | Scarab복구참조 | Windows | 이메일·RDP, 다수 변종 | 조건부조건부: Emsisoft 계열 | 지원 변종 확인 |
| 87 | FenixLocker복구참조 | Windows | 키 공개로 복구 가능 사례 | 확인확인: Emsisoft | 정확한 샘플 판별 |
| 88 | Zorab복구참조 | Windows | 가짜 STOP 복호화기로 2차 감염 | 확인확인: Emsisoft | 비공식 도구 사용 금지 |
| 89 | Makop복구참조 | Windows | Phobos 유사·RDP 공격 | 조건부조건부: 일부 변종 도구 | 변종별 키 확인 |
| 90 | Mapo복구참조 | Windows | Djvu와 별개 계열 명칭 혼동 가능 | 확인확인: CERT-PL | 확장자·노트 대조 |
| 91 | Hakbit복구참조 | Windows | 피싱·악성첨부 유포 | 확인확인: Emsisoft | 악성코드 제거 후 복구 |
| 92 | Jaff복구참조 | Windows | Necurs 스팸 연계 | 확인확인: Kaspersky/Emsisoft | 지원 버전 확인 |
| 93 | Bart복구참조 | Windows | 파일을 암호화 ZIP 형태로 보관 | 확인확인: Avast/Bitdefender | 파일 복제본에 적용 |
| 94 | CryptON복구참조 | Windows | 다수 확장자와 변종 | 확인확인: Emsisoft | 지원 확장자 확인 |
| 95 | Cry128복구참조 | Windows | CryptON 계열 일부 | 확인확인: Emsisoft | Cry9과 구분 |
| 96 | Cry9복구참조 | Windows | CryptON 계열 일부 | 확인확인: Emsisoft | Cry128과 구분 |
| 97 | Damage복구참조 | Windows | 개인·중소 환경 과거 변종 | 확인확인: Emsisoft | 원본 보존 |
| 98 | Apocalypse복구참조 | Windows | RDP·수동 침투 과거 변종 | 확인확인: Emsisoft | 도구 지원 버전 확인 |
| 99 | NoobCrypt복구참조 | Windows | PIN 기반 초기 랜섬웨어 | 확인확인: Avast | 감염 제거 후 적용 |
| 100 | SimpleLocker복구참조 | Android | 모바일 파일 암호화 | 확인확인: KISA/ESET | 단말 이미지·SD카드 보존 |
검색 결과가 없습니다. 위의 집중 분석 15종도 확인해 보세요.
종류와 관계없이 지켜야 할 공통 대응책
상위 랜섬웨어 대부분은 공개 복호화 도구가 없습니다. 결국 복구의 중심은 분리된 백업, 그리고 계정·가상화·경계장비 보호입니다.
중요 데이터는 3개 사본, 2개 매체, 1개 오프사이트에 보관하고, 그중 1개는 불변·오프라인으로 유지합니다.
웹메일·VPN·관리자·가상화·백업 계정에 피싱에 강한 MFA를 먼저 적용합니다.
인터넷에 노출된 장비와 실제 악용이 확인된 취약점(CISA KEV)을 가장 먼저 패치합니다.
대량 파일 변경, 백업 삭제, 원격 도구, 계정 탈취 도구와 내부 이동을 EDR과 네트워크 탐지로 잡습니다.
분기 또는 반기마다 격리된 환경에서 실제 복구를 해 보고 목표 복구시간(RTO)·시점(RPO)을 기록합니다.
침해대응 연락망과 의사결정권자, 법률·개인정보·홍보·보험·수사기관 연계를 문서로 정해 둡니다.
KISA 데이터백업 8대 보안수칙
백업본까지 함께 감염되는 국내 사고가 늘면서 KISA가 제시한 기준입니다.
오프사이트 운영
운영망과 분리된 저장소·오프라인 사본 1개 이상
3-2-1 보관전략
3개 사본, 2개 매체, 1개 오프사이트
접근 통제·권한 관리
백업 전용 계정, 최소권한, MFA
백업 서버 모니터링
삭제·정책 변경·대량 다운로드 경보
정기 복구훈련
최소 연 1회, 중요 시스템은 분기·반기
최신 보안패치
백업 서버·콘솔·스토리지 펌웨어까지
백업 전 무결성 검증
감염 데이터가 정상 백업을 덮어쓰지 않게
자동 백업체계
일간·주간·월간 자동화와 실패 경보
복호화 도구, 이렇게 확인하세요
복호화보다 먼저 격리·증거 보존·계정 차단·추가 유출 방지를 끝내야 합니다.
- 확장자와 랜섬노트만으로 단정하지 말고 샘플 해시·암호화 헤더·생성 시각을 함께 확인합니다.
- No More Ransom의 Crypto Sheriff나 신뢰할 수 있는 분석기관으로 계열을 교차 확인합니다.
- 도구 제작자, 지원 버전, 필요한 키, 관리자 권한, 저장공간을 확인합니다.
- 암호화 파일 원본은 그대로 두고, 별도 복제본에서 소량만 먼저 시험합니다.
- 해시·파일 크기·업무 프로그램에서 열리는지로 무결성을 검증합니다.
- 복구에 성공해도 원본을 바로 지우지 말고 보존정책과 법률 판단에 따릅니다.
공식 확인 경로
- No More Ransom — 첫 확인 지점
- KISA 보호나라 — 국내 신고·복구 도구
- Emsisoft — STOP/Djvu 등
- Avast — Akira 초기 변종, Babuk 등
- Kaspersky No Ransom — Shade 등
- Bitdefender — REvil·GandCrab 등
- 검색 광고로 뜨는 출처 불명 복호화기·크랙
- 공격자가 보낸 실행파일·원격지원 도구
- 개인 블로그·파일공유 사이트 재배포본
- 해시·서명·배포기관을 검증할 수 없는 도구
어떤 랜섬웨어인지 모르겠다면
랜섬노트와 확장자를 지우지 말고 그대로 두신 뒤 RanCERT에 문의하세요. 공식 신고는 KISA 보호나라(국번 없이 118)와 함께 진행해야 합니다.
- Tel1800-6026
- Emailinfo@rancert.com